
Dlaczego nie należy pobierać załączników od nieznanych nadawców?
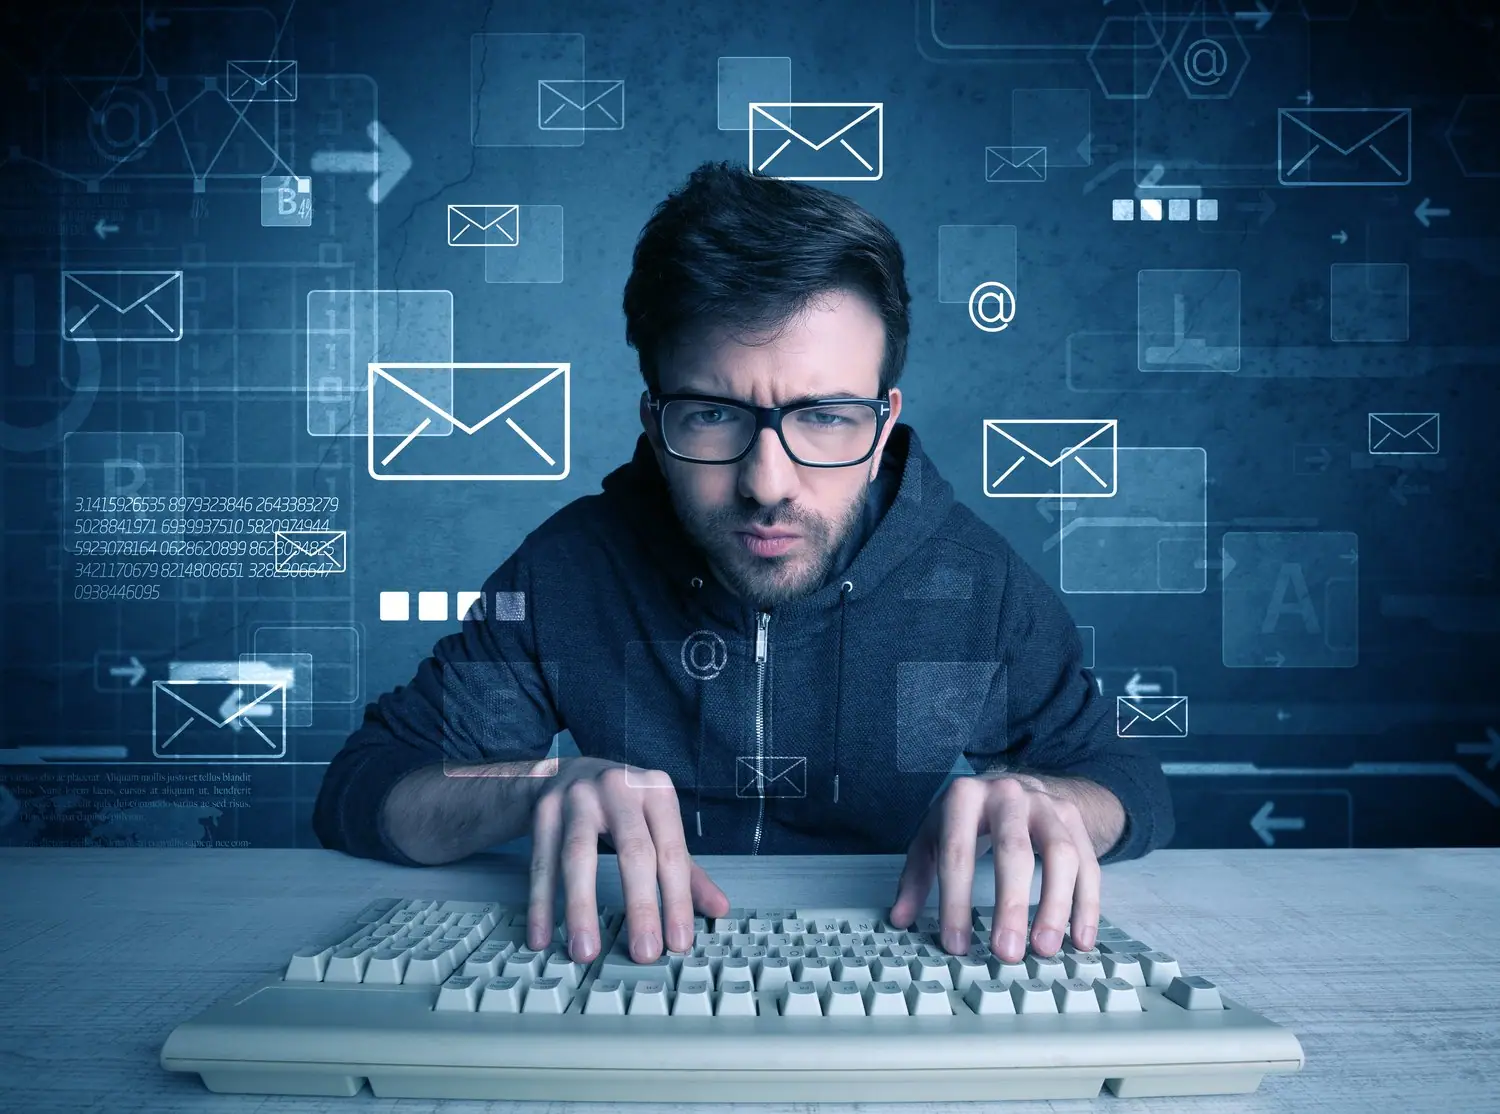
Niezwykle łatwo jest paść ofiarą cyberprzestępców, kiedy nasza skrzynka pocztowa pęka w szwach od nieznanych załączników. Zamiast łapać się w pułapki zastawione przez hakerów, lepiej zrozumieć, jakie zagrożenia niesie pobieranie plików od nieznajomych. Wiedza ta jest szczególnie istotna dla każdego, kto chce chronić swoje dane i uniknąć niebezpiecznych konsekwencji.
- Odpowiednia świadomość użytkownika jest kluczowa w ochronie danych i unikaniu zagrożeń, jakie mogą pojawić się w załącznikach od nieznanych nadawców.
- Nieznane pliki mogą kryć w sobie różne rodzaje zagrożeń, w tym złośliwe oprogramowanie czy ransomware.
- Istnieją sprawdzone strategie i narzędzia, które pomogą ci uniknąć pobierania szkodliwych załączników i zwiększą bezpieczeństwo twojej komunikacji elektronicznej.
- Implementacja zaawansowanych technologii znacząco podnosi poziom ochrony przed próbami wyłudzenia danych poprzez phishing.
Przyjrzyj się bliżej, jakie działania warto podjąć, aby skutecznie zabezpieczyć się przed zagrożeniami kryjącymi się w nieoczekiwanych plikach. Odkryj strategie, które pomogą ci być o krok przed cyberprzestępcami.
Znaczenie świadomości: Dlaczego nie należy pobierać załączników od nieznanych nadawców?
Świadomość cyberzagrożeń jest dziś kluczowa, szczególnie w kontekście bezpieczeństwa poczty elektronicznej. Załączniki od nieznanych nadawców mogą kryć w sobie niebezpieczeństwo, które często jest niewidoczne gołym okiem. Ataki typu phishing oraz zaawansowane złośliwe oprogramowanie stają się coraz bardziej powszechne. Zrozumienie, jakie konsekwencje niesie ze sobą ich nieświadome pobranie, może uchronić nas przed utratą danych lub innych poważnych szkód.
Powszechnie znanym faktem jest, że cyberprzestępcy stosują wielorakie techniki, aby zwabić ofiary do pobrania szkodliwych załączników. Często są one zaprojektowane, by wyglądać na legalne i niewinne dokumenty, takie jak faktury czy raporty.
Dlatego tak istotne jest, abyśmy zawsze zachowywali zasadę ograniczonego zaufania i w każdym przypadku zastanowili się nad wiarygodnością nadawcy oraz treści wiadomości.
Ryzyka związane z pobieraniem nieznanych plików
Pobieranie nieznanych plików z e-maili od nieznajomych nadawców niesie ze sobą wiele ryzyk. Jednym z największych zagrożeń w tym kontekście jest złośliwe oprogramowanie, które może pozostać niewykryte do momentu, gdy wyrządzi poważne szkody na naszym urządzeniu.
Pliki tego typu często zawierają ransomware, które może zaszyfrować nasze dane, wymuszając okup w zamian za ich odzyskanie. Inne pliki mogą zawierać robaki lub wirusy, które rozprzestrzeniają się w sieci, kradną dane logowania lub umożliwiają nieautoryzowany dostęp do systemu informatycznego.
Zagrożenia te są o tyle niebezpieczne, że często użytkownicy nie zdają sobie sprawy z obecności złośliwego oprogramowania, zanim nie jest już za późno. Kluczową strategią jest więc unikanie pobierania i otwierania załączników, które nie są w pełni potwierdzone co do swojego pochodzenia i bezpieczeństwa.
Metody unikania zagrożeń: Dlaczego nie należy pobierać załączników od nieznanych nadawców?
Pobieranie załączników od nieznanych nadawców jest jednym z największych zagrożeń w cyberbezpieczeństwie. Kilka sprawdzonych strategii może znacząco zminimalizować ryzyko narażenia się na złośliwe oprogramowanie czy ransomware.
Przede wszystkim zawsze należy dokładnie sprawdzać adres nadawcy wiadomości e-mail. Oprogramowanie do analizy nagłówków e-mailowych pozwala wykrywać fałszywe wskazania nadawcy. Korzystanie z antywirusów i regularne aktualizowanie ich baz danych to kolejny fundament ochrony.
Warto także zapamiętać, że wiadomości e-mail z załącznikami o podejrzanym formacie najczęściej są nośnikami złośliwych programów. Nie otwieraj plików z końcówkami, których nie znasz. Zastosowanie funkcji sandboxingu w środowisku firmowym pozwala na bezpieczne testowanie załączników w odizolowanym środowisku.
Używaj zaawansowanych narzędzi do filtrowania spamu, które automatycznie odrzucają podejrzane wiadomości. Wszystkie te działania składają się na skuteczny system ochrony przed pobieraniem niebezpiecznych załączników.
Implementacja narzędzi do ochrony przed phishingiem
Phishing to jedna z najczęstszych metod wykorzystywanych przez cyberprzestępców do wyłudzania danych. Aby skutecznie chronić się przed nią, warto wdrożyć odpowiednie technologie i narzędzia.
Narzędzia do wykrywania phishingu analizują treść i strukturę e-maili pod kątem typowych wzorców oszustw. Zastosowanie autentykacji dwuskładnikowej (2FA) znacząco podnosi poziom ochrony, uniemożliwiając nieautoryzowanym użytkownikom dostęp do konta bez dodatkowej weryfikacji.
Filtrowanie treści w czasie rzeczywistym poprzez serwisy takie jak DMARC, DKIM czy SPF redukuje szanse na dotarcie podejrzanych wiadomości do naszej skrzynki. Warto również regularnie edukować się i aktualizować wiedzę na temat najnowszych technik phishingowych. Szkolenia z zakresu cyberbezpieczeństwa podnoszą poziom świadomości i zmniejszają ryzyko skutecznego ataku.
Wszystkie te działania razem tworzą kompleksową barierę ochronną przed próbami wyłudzenia danych przez phishing.
Zasada ograniczonego zaufania: Dlaczego nie należy pobierać załączników od nieznanych nadawców?
Zasada ograniczonego zaufania jest fundamentem w ochronie naszych danych przed cyberzagrożeniami. Stosując tę koncepcję, użytkownicy podchodzą ze zdwojoną ostrożnością do otrzymywanych wiadomości i załączników. Niewątpliwie, jest to nieodłączna część skutecznej ochrony przed zagrożeniami jak phishing, złośliwe oprogramowanie czy ransomware.
W praktyce zasada ograniczonego zaufania oznacza, że zanim otworzymy załącznik z nieznanego źródła, powinniśmy zadać sobie kilka kluczowych pytań. Czy znamy nadawcę? Czy wiadomość jest spójna i logiczna? Czy załącznik wygląda podejrzanie? Takie działanie to minimalizacja ryzyka zainfekowania systemu, co jest kluczowe w ochronie przed atakami.
Rozważając możliwość interakcji z nieznanymi załącznikami, warto również pamiętać o zastosowaniu nowoczesnych narzędzi do ochrony przed cyberatakami. Oprogramowanie antywirusowe, filtry antyphishingowe i systemy detekcji złośliwego oprogramowania to nieocenione wsparcie w zabezpieczeniu przed potencjalnym niebezpieczeństwem.
Mając na uwadze codzienne korzystanie z poczty elektronicznej, warto pamiętać o zasadzie ograniczonego zaufania, gdyż to ona może nas uchronić przed wieloma problemami związanymi z cyberbezpieczeństwem. Czy mieliście kiedyś sytuację, gdy nieświadomość mogła skończyć się źle? Podzielcie się swoimi doświadczeniami w komentarzach, a może pomożecie innym w uniknięciu podobnych zagrożeń.
Najczęściej zadawane pytania dotyczące załączników od nieznanych nadawców
Co to jest złośliwe oprogramowanie?
Złośliwe oprogramowanie to programy stworzone w celu uszkodzenia lub uzyskania nieautoryzowanego dostępu do systemów komputerowych.
Jakie są zagrożenia związane z ransomware?
Ransomware blokuje dostęp do danych użytkownika, żądając okupu za jego odblokowanie.
Czy każdy nieznany załącznik jest niebezpieczny?
Nie każdy, ale niepożądane jest otwieranie plików od nieznanych źródeł z uwagi na potencjalne zagrożenia.
Jak rozpoznać phishing?
Phishing często używa fałszywych e-maili lub stron do wyłudzania danych osobowych.
Jakie narzędzia pomagają chronić się przed phishingiem?
Sprawdzone technologie to filtry antyspamowe, programy antywirusowe oraz rozszerzenia przeglądarek takie jak blokery skryptów.
Dlaczego zasada ograniczonego zaufania jest ważna?
Pomaga minimalizować ryzyko poprzez przyjmowanie, że każdy nieznany kontakt może być potencjalnie szkodliwy.
Jakich praktyk unikać w ochronie przed cyberzagrożeniami?
Unikaj pobierania plików i klikania linków od nieznanych nadawców oraz ignorowania aktualizacji oprogramowania.
Przeczytaj także
Jakie są podstawowe metryki do monitorowania bezpieczeństwa email?
Phishing i oszustwa
W dobie, gdy cyberzagrożenia rosną w zawrotnym tempie, zabezpieczenie poczty elektronicznej staje się wyzwaniem…
4 min czytania
Jak regularnie kontrolować wyciągi bankowe pod kątem oszustw?
Phishing i oszustwa
Zagłębiając się w zawiłości nowoczesnych finansów, coraz częściej spotykamy się z ryzykiem, jakie niesie ze sobą…
6 min czytania
Jak sprawdzić historię domeny podejrzanej strony internetowej?
Phishing i oszustwa
Internet to skarbnica wiedzy, ale też przestrzeń, w której nie brakuje pułapek.
5 min czytania